在公开渠道出现仿冒钱包钓鱼、短信与邮箱诱导验证码类讨论升温时,个人更应把验证码与双因素通道严格隔离:拒绝代收与口述、坚持官方验证器、识别短信与邮箱钓鱼。本文说明可重复的验证码纪律,降低一次性验证码被骗取的风险。
Volam学院专精验证码通道隔离。此前已覆盖仿冒账号第二战场下的社工防护;本篇结合仿冒钱包钓鱼讨论升温时,说明如何拒绝代收与口述验证码、坚持官方验证器,并识别短信与邮箱钓鱼。对新手而言,可控的是验证码查看方式、验证器绑定入口与通知曝光面,而不是在即时通讯里配合「专员」操作。
一、仿冒钱包如何滥用验证码窗口
当公开渠道提醒警惕仿冒钱包站点时,用户更容易接到陌生来电、点击「官方客服」短链。仿冒方常用同步资产、协助核验、安全补丁等话术索要短信或邮箱验证码。正确起点是关闭私信,用书签进入站内工单或帮助中心。
二、验证码仅本人查看,拒代收
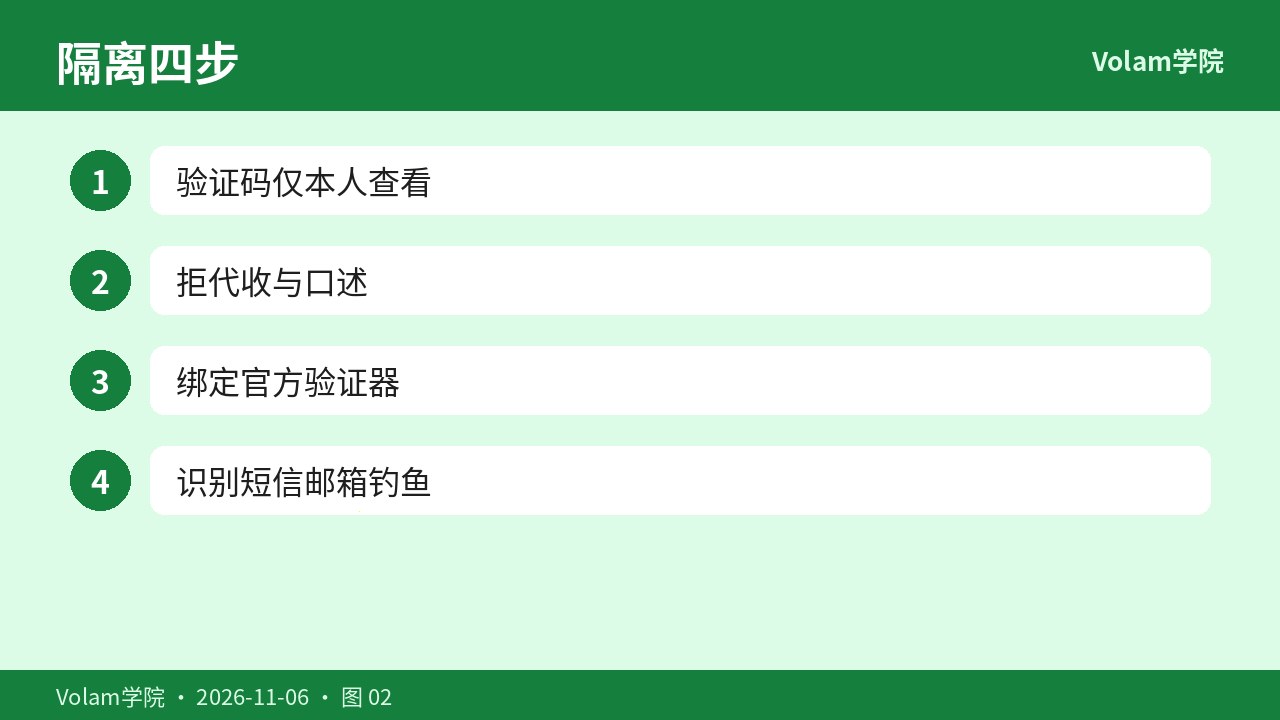
验证码是一次性授权凭证,只应在本人控制的手机或邮箱客户端中查看。不要朗读给电话对面,不要把截图发到群聊,不要把短信或邮箱「交给代收助手」。任何自称客服并要求验证码的请求,均可直接判定为欺诈。
- 验证码到达后先确认发件或短信署名是否为常用官方通道。
- 仅在本人正在进行的站内操作中填入。
- 拒绝口述、转发、代收与远程协助输入。
- 操作结束立刻退出共享与临时会话。
三、官方验证器绑定
优先使用官方或主流验证器应用生成动态码,绑定过程只在书签站内安全中心完成。不要扫描来路不明的「加速绑定」二维码。恢复码打印或手抄后离线保存,不交给代管服务。
四、短信与邮箱钓鱼识别
在系统设置中关闭锁屏显示验证码全文。核对邮件发件域名与短信署名,遇到要求点击外链「解除风控」或「同步钱包」的信息,一律回到书签官网核验。公共场合避免验证码弹窗被旁人拍摄。
五、识别检查表
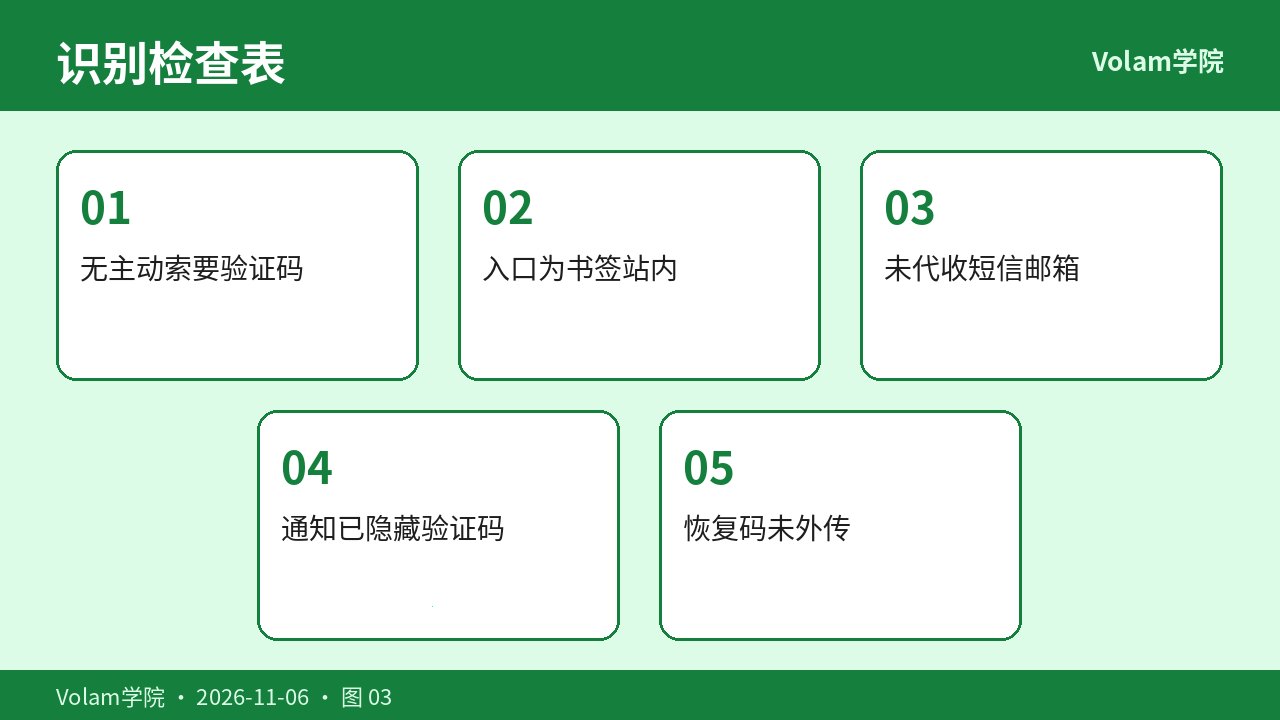
- 无主动索要验证码或助记词
- 入口为书签站内工单
- 未向陌生人代收短信或邮箱
- 锁屏通知已隐藏验证码
- 恢复码与备份短语未外传
仿冒钱包钓鱼讨论升温时,话术会更贴近公告用语。把「验证码不离手、客服只走站内、验证器只认官方绑定」写成固定口令,并在家人共用设备上也同步设置通知隐藏,可比临时判断来电真伪更稳妥。全链路见 Paleo学院;安全设置见 Genuine学院;充提纪律见 Gill学院。
建议与家人约定统一口径:任何电话或聊天索要验证码均视为诈骗,先挂断再用书签登录查看站内信。把该口径连同站内工单入口截图放在共用备注里,可降低事件讨论期的误操作。
六、专精延伸
安卓再核见 KDO学院;iOS 渠道见 Aruba学院;KYC 材料见 Gavel学院。
七、注意事项
- 任何要求提供助记词、私钥或验证码的「客服」均可视为诈骗。
- 官方域名请以书签为准,不点击私信、短链或搜索广告中的链接。
- 首次充值与提现请先小额测试,确认流程无误后再放大金额。
- 数字资产价格波动较大,本文仅为操作说明,不构成投资建议。
八、常见问题(FAQ)
仿冒钱包讨论后为什么验证码风险会升温?
钓鱼站点常引导用户「同步钱包」或「客服核验」,进而索要短信与邮箱验证码。只走书签站内工单、验证码不离本人设备是关键纪律。
电话里要求报验证码怎么办?
一律拒绝。官方不会通过冷电话索要验证码或助记词;立即挂断并用书签登录核对站内信。
如何判断下载链接是否为官方渠道?
核对域名拼写与 HTTPS 证书;iPhone 在 App Store 核对开发者名称,安卓安装包下载后可比对官方公布的签名信息。来源存疑时不要安装。

